Domain fehlerklasse.de kaufen?
Wir ziehen mit dem Projekt
fehlerklasse.de um.
Sind Sie am Kauf der Domain
fehlerklasse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fehlerklasse.de kaufen?
Was sind gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen?
Gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen sind Penetrationstests, Vulnerability Scanning und Code Reviews. Penetrationstests simulieren Angriffe von außen, während Vulnerability Scanning automatisierte Tools verwenden, um Schwachstellen zu finden. Code Reviews überprüfen den Programmcode auf potenzielle Sicherheitslücken. **
Sollte "it" mit oder ohne Bindestrich verwendet werden bei "it consultant", "it system", "it architektur", etc.?
Die Verwendung des Bindestrichs hängt von der spezifischen Situation ab. In einigen Fällen wird "it" ohne Bindestrich verwendet, wie z.B. "IT-Consultant" oder "IT-System". In anderen Fällen wird der Bindestrich weggelassen, wie z.B. "IT-Architektur". Es ist wichtig, die gängige Schreibweise in der jeweiligen Branche oder Organisation zu beachten. **

Ähnliche Suchbegriffe für IT
Top-Angebote
Produkte zum Begriff IT:
-
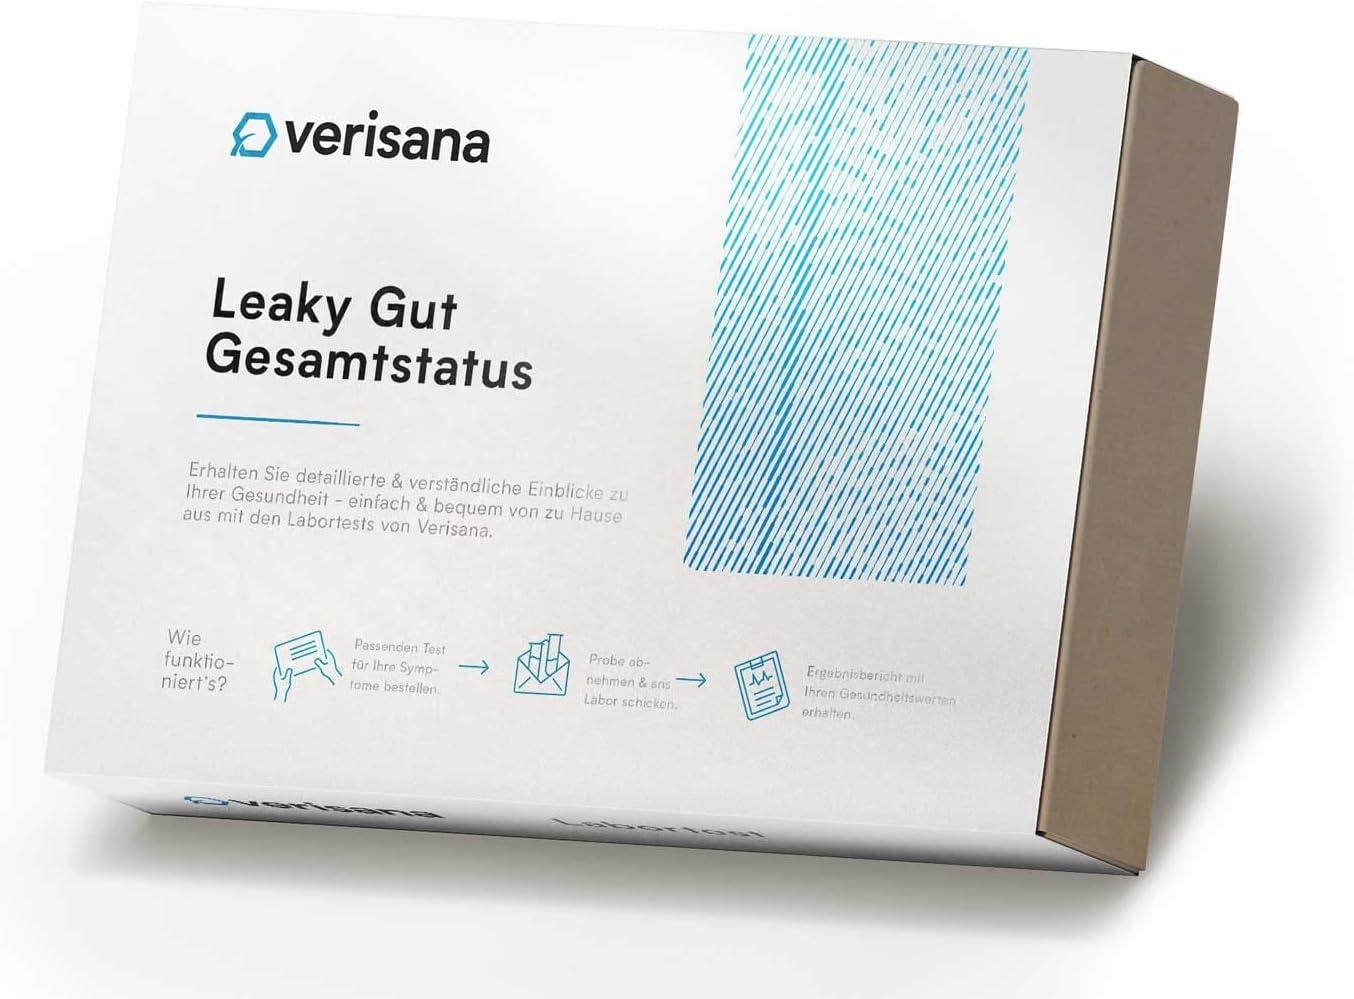
Stuhltest zur umfassenden Untersuchung der Darmdurchlässigkeit - Test zur Beurteilung der Permeabilität der Darmwand, einschließlich der Bestimmung von Zonulin und Alpha-1-AntitrypsinAnalyseparameter: Untersuchung ausgewählter Darmbakterien, Hefen (z.B. Candida), Helicobacter-pylori-Antigen sowie anderer Marker wie Zonulin, Alpha-1-Antitrypsin, Beta-Defensin 2, sIgA und pH-Wert anhand einer Stuhlprobe. Mikrobiologische Analyse: Ihre eingereichte Probe wird im Labor untersucht. Sie erhalten eine Übersicht der gemessenen Werte mit entsprechenden Referenzbereichen. Probenentnahme zu Hause: Sie entnehmen die Stuhlprobe selbst zu Hause mithilfe der beiliegenden Anleitung und senden sie dann zurück525,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist IT und IT-Sicherheit?
IT steht für Informationstechnologie und umfasst alle Technologien, Systeme und Prozesse, die zur Verarbeitung, Speicherung und Übertragung von Informationen verwendet werden. IT-Sicherheit bezieht sich auf den Schutz dieser Informationen vor unbefugtem Zugriff, Manipulation oder Verlust. Sie umfasst Maßnahmen wie Verschlüsselung, Firewalls, Virenschutz und Sicherheitsrichtlinien, um die Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Systemen zu gewährleisten. **
-
Does it happen or does it happen?
It depends on the context of what "it" refers to. Without further information, it is difficult to determine if "it" happens or not. **
-
Heißt es "Love it" oder "Lovin' it"?
Es kann beides bedeuten, je nach Kontext. "Love it" ist die korrekte Schreibweise und bedeutet "Ich liebe es". "Lovin' it" ist eine umgangssprachliche Abkürzung und hat die gleiche Bedeutung. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
Wie lautet die korrekte grammatikalische Formulierung: "Fake it till you make it" oder "Fake it til you make it"?
Die korrekte grammatikalische Formulierung lautet "Fake it till you make it". "Till" ist die verkürzte Form von "until" und wird in diesem Sprichwort verwendet, um den Zeitpunkt des Erfolgs auszudrücken. "Til" ist eine informelle Abkürzung und wird nicht als korrekte Schreibweise angesehen. **
Was sind gängige Maßnahmen zur Identifizierung und Behebung von Sicherheitslücken in IT-Systemen?
Gängige Maßnahmen zur Identifizierung von Sicherheitslücken sind regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans. Zur Behebung von Sicherheitslücken werden Patches und Updates eingespielt, Sicherheitsrichtlinien implementiert und Mitarbeiter geschult, um sicherheitsbewusstes Verhalten zu fördern. Zudem kann die Nutzung von Firewalls, Antivirensoftware und Verschlüsselungstechnologien helfen, Sicherheitslücken zu minimieren. **
Top-Angebote
Produkte zum Begriff IT:
-
Home>it HOME It Shuffleboard vendbart. Home it PremiumPunkte werden je nach Zone vergeben, in der der Puck landet - 0, 1, 2 oder 3 Punkte. Die Spieler stehen sich gegenüber - jeder auf seiner Seite des Spielfelds. Jeder Spieler erhält fünf Pucks. Jeder Spieler hat seine eigene Farbe. Die Spieler schieben den ersten Puck in das Punktefeld. Der Spieler mit der höchsten Punktzahl beginnt das Spiel. Wenn alle Pucks gespielt wurden, gewinnt der Spieler mit der höchsten Gesamtpunktzahl. Maße: 115 × 34 × 4 cm77,31 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Stuhltest zur umfassenden Untersuchung der Darmdurchlässigkeit - Test zur Beurteilung der Permeabilität der Darmwand, einschließlich der Bestimmung von Zonulin und Alpha-1-AntitrypsinAnalyseparameter: Untersuchung ausgewählter Darmbakterien, Hefen (z.B. Candida), Helicobacter-pylori-Antigen sowie anderer Marker wie Zonulin, Alpha-1-Antitrypsin, Beta-Defensin 2, sIgA und pH-Wert anhand einer Stuhlprobe. Mikrobiologische Analyse: Ihre eingereichte Probe wird im Labor untersucht. Sie erhalten eine Übersicht der gemessenen Werte mit entsprechenden Referenzbereichen. Probenentnahme zu Hause: Sie entnehmen die Stuhlprobe selbst zu Hause mithilfe der beiliegenden Anleitung und senden sie dann zurück525,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen?
Gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen sind Penetrationstests, Vulnerability Scanning und Code Reviews. Penetrationstests simulieren Angriffe von außen, während Vulnerability Scanning automatisierte Tools verwenden, um Schwachstellen zu finden. Code Reviews überprüfen den Programmcode auf potenzielle Sicherheitslücken. **
-
Sollte "it" mit oder ohne Bindestrich verwendet werden bei "it consultant", "it system", "it architektur", etc.?
Die Verwendung des Bindestrichs hängt von der spezifischen Situation ab. In einigen Fällen wird "it" ohne Bindestrich verwendet, wie z.B. "IT-Consultant" oder "IT-System". In anderen Fällen wird der Bindestrich weggelassen, wie z.B. "IT-Architektur". Es ist wichtig, die gängige Schreibweise in der jeweiligen Branche oder Organisation zu beachten. **
-
Was ist IT und IT-Sicherheit?
IT steht für Informationstechnologie und umfasst alle Technologien, Systeme und Prozesse, die zur Verarbeitung, Speicherung und Übertragung von Informationen verwendet werden. IT-Sicherheit bezieht sich auf den Schutz dieser Informationen vor unbefugtem Zugriff, Manipulation oder Verlust. Sie umfasst Maßnahmen wie Verschlüsselung, Firewalls, Virenschutz und Sicherheitsrichtlinien, um die Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Systemen zu gewährleisten. **
-
Does it happen or does it happen?
It depends on the context of what "it" refers to. Without further information, it is difficult to determine if "it" happens or not. **
Ähnliche Suchbegriffe für IT
-
Heißt es "Love it" oder "Lovin' it"?
Es kann beides bedeuten, je nach Kontext. "Love it" ist die korrekte Schreibweise und bedeutet "Ich liebe es". "Lovin' it" ist eine umgangssprachliche Abkürzung und hat die gleiche Bedeutung. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet die korrekte grammatikalische Formulierung: "Fake it till you make it" oder "Fake it til you make it"?
Die korrekte grammatikalische Formulierung lautet "Fake it till you make it". "Till" ist die verkürzte Form von "until" und wird in diesem Sprichwort verwendet, um den Zeitpunkt des Erfolgs auszudrücken. "Til" ist eine informelle Abkürzung und wird nicht als korrekte Schreibweise angesehen. **
-
Was sind gängige Maßnahmen zur Identifizierung und Behebung von Sicherheitslücken in IT-Systemen?
Gängige Maßnahmen zur Identifizierung von Sicherheitslücken sind regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans. Zur Behebung von Sicherheitslücken werden Patches und Updates eingespielt, Sicherheitsrichtlinien implementiert und Mitarbeiter geschult, um sicherheitsbewusstes Verhalten zu fördern. Zudem kann die Nutzung von Firewalls, Antivirensoftware und Verschlüsselungstechnologien helfen, Sicherheitslücken zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.